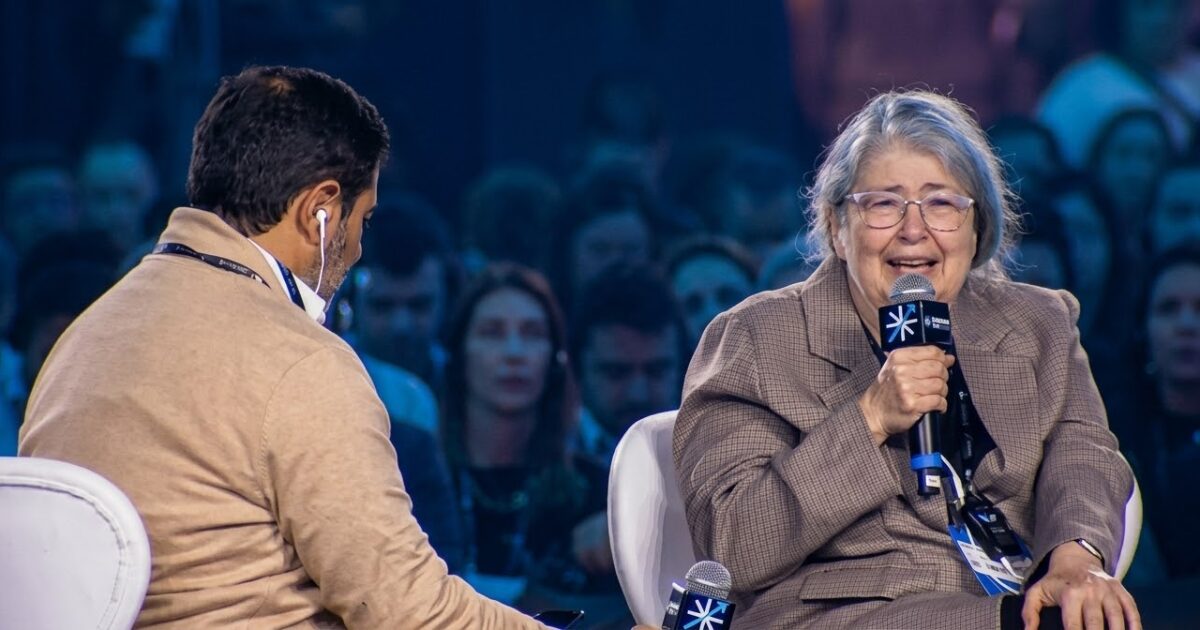
A cientista da computação e engenheira de redes Radia Perlman, pesquisadora sênior e consultora da Dell Technologies e criadora do protocolo Spanning Tree (STP) em 1985, afirmou nesta terça-feira (25), durante painel na Febraban Tech 2026, que a segurança digital apresenta falhas estruturais quando transfere ao usuário final a responsabilidade primária por evitar fraudes e golpes. Conhecida como "mãe da internet" por sua contribuição fundamental para o funcionamento das redes de computadores, Perlman defendeu que os sistemas devem ser projetados considerando as limitações humanas, e não exigindo que os usuários se adaptem a soluções pouco intuitivas. A apresentação abordou ainda os limites da computação quântica, os desafios da criptografia pós-quântica e a governança da inteligência artificial.
Contexto de Mercado & Capacidades da Solução
A análise apresentada insere-se no debate sobre arquitetura de segurança centrada no ser humano e resiliência de infraestruturas críticas, tema central para o setor financeiro. Perlman, autora do livro Network Security: Private Communications in a Public World, escrito com Charlie Kaufman e Mike Speciner, argumenta que usuários não devem ser tratados como componentes capazes de executar tarefas além de suas limitações, princípio análogo ao de engenharia de sistemas.
Nesse contexto, a cientista apontou a autenticação e a identificação como pontos centrais de vulnerabilidade. Como exemplo operacional, citou ambientes corporativos em que funcionários com o mesmo nome são diferenciados apenas por iniciais, defendendo que diretórios complementados com informações de reconhecimento intuitivo, como localização e fotografia, oferecem maior eficácia e menor fricção. A abordagem, sintetizada na frase "Um dos meus superpoderes é que odeio computadores. Por isso, projeto coisas para pessoas como eu", propõe que a segurança seja incorporada ao desenho dos sistemas, com soluções conceitualmente simples, fáceis de configurar e tolerantes a erros.
A própria experiência relatada pela pesquisadora ilustra o diagnóstico. Ao buscar renovar a carteira de motorista, ela clicou em um anúncio patrocinado em mecanismo de busca que a direcionou a um site fraudulento, onde forneceu nome, endereço e dados de cartão de crédito, fraude posteriormente identificada pelo departamento antifraude de seu banco. Segundo Perlman, o episódio demonstra que mesmo profissionais com amplo conhecimento técnico estão sujeitos a falhas de sistemas mal projetados, observando que "Todos esses protocolos sofisticados que imaginamos capazes de resolver os problemas eram, na verdade, mecanismos usados por criminosos".
Considerações Estratégicas para Lideranças
Para lideranças de tecnologia, risco e operações, as considerações apresentadas envolvem critérios de governança, arquitetura e adoção. No eixo de arquitetura, a discussão sobre centralização e descentralização foi abordada com foco em eficiência e responsabilização. Perlman observou que "Se você pretende apresentar uma solução, ela será mais eficiente se for centralizada", citando o Bitcoin como exemplo em que a ausência de autoridade central pode dificultar a responsabilização quando ocorrem falhas, lógica aplicável a sistemas corporativos e serviços digitais que demandam um ente capaz de responder por incidentes.
No campo da inteligência artificial, a pesquisadora definiu a tecnologia como "fantástica e assustadora", defendendo que responsáveis pelo desenvolvimento e uso estabeleçam limites para aplicações destrutivas, ao mesmo tempo em que reconheceu a complexidade de um acordo global, ao afirmar que "O problema é que nem todos estarão de acordo. Além disso, alguns podem assinar os acordos e, secretamente, desenvolver armas capazes de destruir toda a civilização". Para equipes de desenvolvimento e para profissionais em início de carreira, a recomendação foi buscar domínio em conhecimentos de alta complexidade e compartilhá-lo, com o princípio de projetar soluções que "não sejam frágeis", conforme a orientação: "Tente projetar coisas conceitualmente simples, fáceis de colocar em funcionamento e que não sejam frágeis".
Eficiência Operacional & Métricas
O painel não apresentou métricas quantitativas de desempenho, economia de tempo ou ganhos de produtividade associados a soluções específicas. Os elementos factuais reportados concentram-se em princípios de eficiência operacional por meio da redução de fricção e de erros humanos. A proposta de enriquecimento de diretórios de identidade e de simplificação conceitual de sistemas visa diminuir falhas de autenticação e retrabalho operacional, ao alinhar o desenho da tecnologia às capacidades cognitivas dos usuários. A referência histórica ao STP, desenvolvido em 1985 e ainda fundamental para a prevenção de loops em redes, contextualiza o impacto de longo prazo de protocolos bem projetados sobre a estabilidade e a escalabilidade da infraestrutura.
Próximos Passos & Evolução do Mercado
Em relação à computação quântica, Perlman defendeu cautela quanto a projeções de superioridade generalizada de desempenho, afirmando que "É um equívoco pensar que qualquer programa possa rodar um bilhão de vezes mais rápido em um computador quântico" e que "É apenas diferente, para coisas específicas. Há um conjunto muito bem definido de problemas em que ela pode ser mais rápida".
Para a segurança digital, apontou duas frentes de atenção com níveis distintos de impacto: os algoritmos usados para criptografar dados e a criptografia de chave pública, utilizada para estabelecer conexões seguras antes da transmissão. A evolução em curso, segundo a pesquisadora, está nos algoritmos pós-quânticos — descritos por ela como "algoritmos convencionais, executados em computadores convencionais, mas desenvolvidos para resistir a ataques realizados tanto por máquinas clássicas quanto quânticas" —, com especialistas em criptografia trabalhando para concluir a migração antes que computadores quânticos de grande escala se tornem viáveis. A perspectiva indica um ciclo de atualização de infraestrutura criptográfica e de governança de riscos que demandará planejamento, interoperabilidade e transição gradual nas organizações.